SYSTEM
磁盘管理
src/content/notes/system/磁盘管理.md 磁盘管理
挂载概念
在安装 Linux 系统时设立的各个分区,如根分区、/boot 分区等都是自动挂载的,也就是说不需要人为操作,开机就会自动挂载。但是光盘、U 盘等存储设备如果需要使用,就必须人为的进行挂载
在 Windows 下插入 U 盘也是需要挂载(分配盘符)的,只不过 Windows 下分配盘符是自动的。其实挂载可以理解为 Windows 当中的分配盘符,只不过 Windows 当中是以英文字母 ABCD 等作为盘符,而 Linux 是拿系统目录作为盘符,当然 Linux 当中也不叫盘符,而是称为挂载点,而把为分区或者光盘等存储设备分配一个挂载点的过程称为挂载
Linux 中的根目录以外的文件要想被访问,需要将其关联到根目录下的某个目录来实现,这种关联操作就是挂载,这个目录就是挂载点,解除次关联关系的过程称之为卸载
挂载点的目录需要以下几个要求:
- 目录要先存在,可以用 mkdir 命令新建目录
- 挂载点目录不可被其他进程使用到
- 挂载点下原有文件将被隐藏
lsblk
lsblk 命令的英文是 list block,即用于列出所有可用块设备的信息,而且还能显示他们之间的依赖关系,但是不会列出 RAM 盘的信息
命令:lsblk [参数]
-
lsblk:以树状列出所有块设备
NAME:这是块设备名
MAJ:MIN : 本栏显示主要和次要设备号
RM:本栏显示设备是否可移动设备,在上面设备 sr0 的 RM 值等于 1,这说明他们是可移动设备
SIZE:本栏列出设备的容量大小信息
RO:该项表明设备是否为只读,在本案例中,所有设备的 RO 值为 0,表明他们不是只读的
TYPE:本栏显示块设备是否是磁盘或磁盘上的一个分区。在本例中,sda 和 sdb 是磁盘,而 sr0 是只读存储(rom)。
MOUNTPOINT:本栏指出设备挂载的挂载点。
-
lsblk -f:不会列出所有空设备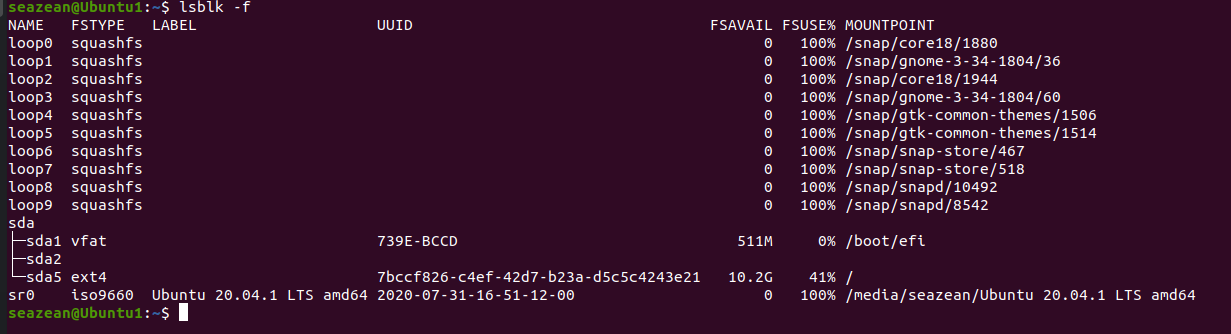
NAME表示设备名称
FSTYPE表示文件类型
LABEL表示设备标签
UUID设备编号
MOUNTPOINT表示设备的挂载点
df
df 命令用于显示目前在 Linux 系统上的文件系统的磁盘使用情况统计。
命令:df [options]… [FILE]…
- -h 使用人类可读的格式(预设值是不加这个选项的…)
- —total 计算所有的数据之和

第一列指定文件系统的名称;第二列指定一个特定的文件系统,1K 是 1024 字节为单位的总容量;已用和可用列分别指定的容量;最后一个已用列指定使用的容量的百分比;最后一栏指定的文件系统的挂载点
mount
mount 命令是经常会使用到的命令,它用于挂载 Linux 系统外的文件
使用者权限:所有用户,设置级别的需要管理员
mount [-hV]
mount -a [-fFnrsvw] [-t vfstype]
mount [-fnrsvw] [-o options [,...]] device | dir
mount [-fnrsvw] [-t vfstype] [-o options] device dir- -t:指定档案系统的型态,通常不必指定。mount 会自动选择正确的型态。
通过挂载的方式查看 Linux CD/DVD 光驱,查看 ubuntu-20.04.1-desktop-amd64.iso 的文件
-
进入【虚拟机】—【设置】,设置 CD/DVD 的内容,ubuntu-20.04.1-desktop-amd64.iso
-
创建挂载点(注意:一般用户无法挂载 cdrom,只有 root 用户才可以操作)
mkdir -p /mnt/cdrom:切换到 root 下创建一个挂载点(其实就是创建一个目录) -
开始挂载
mount -t auto /dev/cdrom /mnt/cdrom:通过挂载点的方式查看上面的【ISO文件内容】
-
查看挂载内容:
ls -l -a ./mnt/cdrom/ -
卸载 cdrom:
umount /mnt/cdrom/
防火墙
概述
防火墙技术是通过有机结合各类用于安全管理与筛选的软件和硬件设备,帮助计算机网络于其内、外网之间构建一道相对隔绝的保护屏障,以保护用户资料与信息安全性的一种技术。在默认情况下,Linux 系统的防火墙状态是打开的
状态
启动语法:service name status
-
查看防火墙状态:
service iptables status -
临时开启:
service iptables start -
临时关闭:
service iptables stop -
开机启动:
chkconfig iptables on -
开机关闭:
chkconfig iptables off
放行
设置端口防火墙放行
- 修改配置文件:
vim /etc/sysconfig/iptables - 添加放行端口:
-A INPUT -m state --state NEW -m tcp -p tcp --dport 端口号 -j ACCEPT - 重新加载防火墙规则:
service iptables reload
备注:默认情况下 22 端口号是放行的